Алгоритм Шора
Для цього модуля Qiskit у класі студенти повинні мати робоче середовище Python із встановленими такими пакетами:
qiskitv2.1.0 або новіша версіяqiskit-ibm-runtimev0.40.1 або новіша версіяqiskit-aerv0.17.0 або новіша версіяqiskit.visualizationnumpypylatexenc
Щоб налаштувати та встановити зазначені пакети, ознайомся з посібником Встановлення Qiskit. Щоб запускати завдання на реальних квантових комп'ютерах, студентам потрібно створити обліковий запис IBM Quantum®, виконавши кроки з посібника Налаштування облікового запису IBM Cloud.
Цей модуль було протестовано та використано три секунди часу QPU. Це лише оцінка. Фактичне використання може відрізнятися.
# Added by doQumentation — installs the packages this notebook needs if they are missing
import importlib.util

_needed = {"numpy": "numpy", "qiskit": "qiskit", "qiskit_ibm_runtime": "qiskit-ibm-runtime"}
_missing = [pip for module, pip in _needed.items()
            if importlib.util.find_spec(module) is None]
# One at a time, so a package that fails to install does not block the others
for _pip in _missing:
    %pip install -q {_pip}
if not _missing:
    print("\u2713 All required packages are installed")
# Uncomment and modify this line as needed to install dependencies
#!pip install 'qiskit>=2.1.0' 'qiskit-ibm-runtime>=0.40.1' 'qiskit-aer>=0.17.0' 'numpy' 'pylatexenc'
Вступ
На початку 1990-х років навколо потенціалу квантових комп'ютерів у розв'язанні задач, важких для класичних комп'ютерів, панувало дедалі більше ентузіазму. Кілька талановитих учених у галузі комп'ютерних наук розробили алгоритми, що демонстрували потужність квантових обчислень для деяких нішевих, штучних задач, але ніхто ще не знайшов «вбивчого застосування» квантових обчислень, яке точно революціонізувало б галузь. Так тривало аж до 1994 року, коли Пітер Шор запропонував те, що нині зветься алгоритмом Шора для факторизації великих чисел.
На той час було добре відомо, що знаходження простих множників великого числа — надзвичайно складне завдання для класичного комп'ютера. Більше того, саме на цій складності ґрунтувалися протоколи інтернет-безпеки. Шор знайшов спосіб знаходити ці множники експоненційно ефективніше, перекладаючи деякі найскладніші кроки на теоретичний майбутній квантовий комп'ютер.
У цьому модулі ми досліджуємо алгоритм Шора. Спочатку ми трохи більше окреслимо контекст алгоритму, формалізуємо задачу, яку він розв'язує, і пояснимо її зв'язок із кібербезпекою. Далі коротко розглянемо модульну арифметику та її застосування до задачі факторизації, покажемо, як факторизація зводиться до іншої задачі — «пошуку порядку». Ми з'ясуємо, яку роль відіграють Квантове перетворення Фур'є та Квантова оцінка фази, вивчені у попередньому модулі, і як їх використати для розв'язання задачі пошуку порядку.
Нарешті, ми запустимо алгоритм Шора на реальному квантовому комп'ютері! Однак май на увазі, що цей алгоритм буде по-справжньому корисним лише тоді, коли з'являться великі відмовостійкі квантові комп'ютери — а це ще кілька років попереду. Тож ми просто розкладемо на множники мале число, щоб продемонструвати, як алгоритм працює.
Задача факторизації
Мета задачі факторизації — знайти прості множники числа . Для деяких чисел це доволі просто. Наприклад, якщо парне, одним із його простих множників буде 2. Якщо є степенем простого числа, тобто для деякого простого числа , знайти також нескладно: достатньо наблизити -й корінь із і пошукати поблизу прості числа, які могли б бути .
Класичні комп'ютери зазнають труднощів, коли непарне та не є степенем простого числа. Саме цей випадок і розв'язує алгоритм Шора. Алгоритм знаходить два множники та такі, що . Його можна застосовувати рекурсивно, поки всі множники не стануть простими. У наступних розділах ми побачимо, як підходити до цієї задачі.
Зв'язок із кібербезпекою
Чимало криптографічних схем побудовано на тому, що факторизація великих чисел є складною задачею, зокрема одна з найпоширеніших сьогодні — RSA. В RSA відкритий ключ створюється множенням двох великих простих чисел, що дає . Потім будь-хто може використовувати цей відкритий ключ для шифрування даних. Але розшифрувати їх може лише той, хто знає закритий ключ — та .
Якби легко факторизувалося, будь-хто міг би визначити та і зламати шифрування. Але це не так. Це загальновідомо складна задача. Зокрема, прості множники числа RSA1024 — довжиною 1024 двійкові цифри і 309 десяткових цифр — досі не знайдені, хоча за їхню факторизацію ще з 1991 року пропонується приз у розмірі $100 000.
Рішення Шора
У 1994 році Пітер Шор зрозумів, що квантовий комп'ютер здатний факторизувати велике число експоненційно ефективніше, ніж класичний. Його ідея спиралася на зв'язок між задачею факторизації та модульною арифметикою. Ми коротко розглянемо основи модульної арифметики, а потім побачимо, як її застосувати для факторизації .
Модульна арифметика
Модульна арифметика — це циклічна система підрахунку: лічба починається звичайним чином — цілими числами 0, 1, 2 тощо, — але після періоду лічба починається спочатку. Розглянемо це на прикладі. Нехай наш період дорівнює 5. Тоді там, де в звичайному підрахунку ми дійшли б до 5, ми натомість починаємо знову з 0:
Це тому, що у світі «за модулем 5» число 5 еквівалентне 0. Кажуть, що . Насправді всі кратні 5 будуть еквівалентні .
Перевір себе
Використай модульну арифметику для розв'язання наступної задачі:
Ти вирушаєш у довгу трансконтинентальну подорож поїздом о 8:00 ранку. Поїздка триває 60 годин. Котра година буде, коли ти прибудеш?
Відповідь
Період дорівнює 24, оскільки в добі 24 години. Тож задачу можна записати у вигляді модульної арифметики:
Отже, ти прибудеш до пункту призначення о 20:00.
та
Часто зручно ввести дві множини: та . — це просто множина чисел, що існують у світі «за модулем ». Наприклад, коли ми рахували за модулем 5, множина мала вигляд . Ще один приклад: . Над елементами можна виконувати додавання та множення (за модулем ), і результат кожної із цих операцій також є елементом , що робить математичним об'єктом, який називається кільцем.
Для алгоритму Шора особливий інтерес становить підмножина — множина чисел із , для яких найбільший спільний дільник кожного елемента та дорівнює 1, тобто кожен елемент є «взаємно простим» із . Якщо взяти цю множину разом із операцією модульного множення, отримаємо ще один математичний об'єкт — групу. Цю групу позначають . Виявляється, що в (і в скінченних групах загалом), якщо взяти будь-який елемент і послідовно множити на себе, ми завжди врешті-решт отримаємо число . Мінімальна кількість разів, яку потрібно помножити на себе, щоб отримати , називається порядком . Цей факт буде дуже важливим для нашого обговорення факторизації чисел нижче.
Перевір себе
Чому дорівнює ?
Відповідь
Ми виключили такі числа:
Яким є порядок кожного з елементів у ?
Відповідь
Порядок — це найменше число таке, що для кожного елемента .
Зауваж, що хоча нам вдалося знайти порядки чисел у , у загальному випадку для більших це НЕ легке завдання. Саме в цьому суть задачі факторизації і причина, чому нам потрібен квантовий комп'ютер. Ми побачимо чому, коли пройдемо решту ноутбука.
Застосування модульної арифметики до задачі факторизації
Ключ до знаходження множників та таких, що , полягає у пошуку деякого іншого цілого числа такого, що
та
Як знаходження допомагає нам знайти множники та ? Розберемо аргумент. Оскільки , це означає, що . Іншими словами, є кратним . Отже, для деякого цілого числа :
Розкладемо на множники:
З початкових умов знаємо, що , тож ані , ані не діляться націло на . Отже, два множники — та — мають ділити та . Або є множником , а — , або навпаки. Тому якщо обчислити найбільші спільні дільники (НСД) між та обома і , це дасть нам множники та . Обчислення НСД двох чисел — класично проста задача, яку можна розв'язати, наприклад, за допомогою алгоритму Евкліда.
Перевір себе
Кожен крок наведеної вище логіки може бути нелегким для розуміння, тому спробуй пройти через нього на прикладі. Використай та . Спочатку перевір, що та . Потім продовжуй перевіряти кожен крок. Нарешті, обчисли і переконайся, що ці значення є множниками .
Відповідь
, що дорівнює , тож .
, що не еквівалентно .
, що не еквівалентно .
Тепер ми знаємо, що для деякого цілого числа . Це підтверджується, коли підставляємо та : при .
Тепер потрібно обчислити та .
Отже, ми знайшли множники числа !
Алгоритм
Тепер, коли ми побачили, як знаходження цілого числа такого, що , допомагає факторизувати , можемо розглянути алгоритм Шора. Він, по суті, зводиться до знаходження :
- Вибери випадкове ціле число Вибери випадкове ціле число таке, що .
- Обчисли класично.
- Якщо , множник уже знайдено. Зупинись.
- Інакше продовжуй.
-
Знайди порядок числа за модулем Знайди найменше додатне ціле число , що задовольняє .
-
Перевір, чи порядок парний
-
Якщо непарне, повернись до кроку 1 і вибери нове .
-
Якщо парне, переходь до кроку 4.
- Обчисли
-
Перевір, що та .
- Якщо , повернись до кроку 1 і вибери нове .
-
Інакше обчисли НСД для отримання множників:
Це будуть нетривіальні множники .
- Рекурсивно факторизуй за необхідності
-
Якщо та/або не є простими, рекурсивно застосуй алгоритм для їхньої повної факторизації.
-
Як тільки всі множники стануть простими, факторизацію завершено.
Виходячи з цієї процедури, може бути незрозуміло, навіщо для виконання цього завдання потрібен квантовий комп'ютер. Він необхідний тому, що крок 2 — знаходження порядку за модулем — є класично дуже складною задачею. Складність масштабується експоненційно відносно числа . Але за допомогою квантового комп'ютера ми можемо скористатися Квантовою оцінкою фази для її розв'язання. Крок 4 — знаходження НСД двох цілих чисел — насправді класично досить просте завдання. Тож єдиним кроком, який дійсно потребує потужності квантового комп'ютера, є крок пошуку порядку. Кажуть, що задача факторизації «зводиться» до задачі пошуку порядку.
Найскладніша частина: пошук порядку
Тепер розглянемо, як можна використати квантовий комп'ютер для пошуку порядку. Спочатку уточнимо, що ми маємо на увазі під «порядком». Звісно, я вже пояснював математичний зміст порядку: це перше ненульове ціле число таке, що . Але спробуємо набути трохи більше інтуїції щодо цього поняття.
Для достатньо малого можна просто визначити порядок, послідовно обчислюючи кожний степінь , беручи залишок від ділення на , і зупиняючись, коли знайдено степінь такий, що . Саме це ми й робили у прикладі вище. Подивімось на графіки цих модульних степенів для кількох значень та :


Помітив щось? Це — періодичні функції! А порядок — це той самий період! Отже, пошук порядку еквівалентний пошуку періоду.
Квантові комп'ютери дуже добре підходять для знаходження періоду функцій. Для цього ми можемо використати алгоритмічну підпрограму, що зветься Квантовою оцінкою фази. Ми обговорили QPE та її зв'язок із Квантовим перетворенням Фур'є у попередньому модулі. Для детального повторення звернись до модуля про QFT або до уроку Джона Ватруса з Квантової оцінки фази у його курсі з квантових алгоритмів. Ось стисло суть процедури:
У Квантовій оцінці фази (QPE) ми починаємо з унітарного оператора та власного стану цього унітарного оператора . Потім використовуємо QPE для наближеного обчислення відповідного власного значення, яке, оскільки оператор є унітарним, матиме вигляд . Таким чином, знаходження власного значення еквівалентне знаходженню значення у цій періодичній функції. Схема виглядає так:
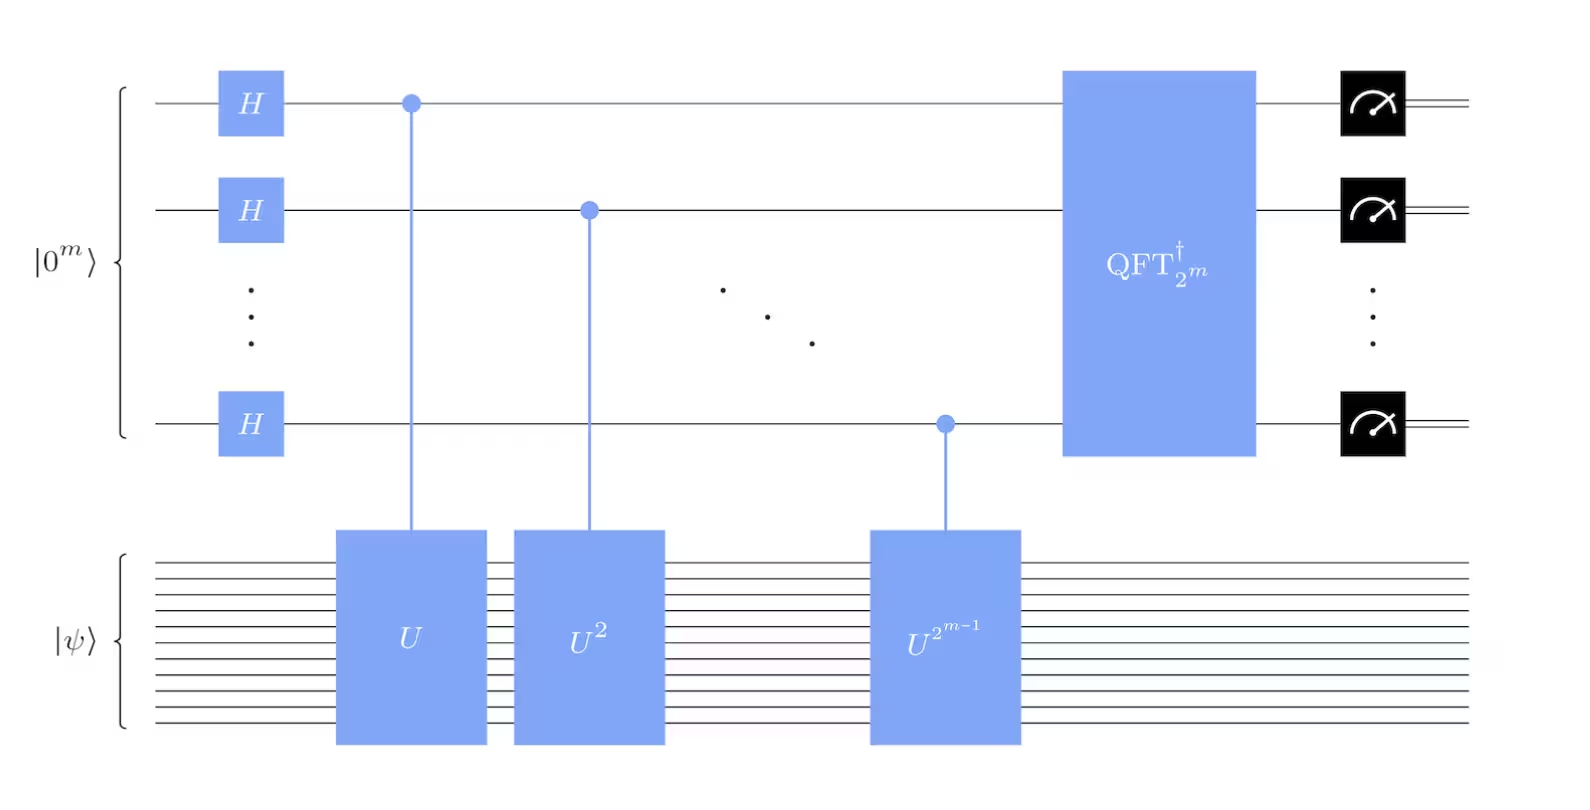
де кількість контрольних кубітів (верхні кубітів на малюнку вище) визначає точність апроксимації.
В алгоритмі Шора ми застосовуємо QPE до унітарного оператора :
Тут позначає стан обчислювального базису багатокубітного регістра, де двійкове значення кубітів відповідає цілому числу . Наприклад, якщо та , то представлено чотирикубітним базисним станом , оскільки чотири кубіти потрібні для кодування чисел до 15. (Якщо ця концепція незнайома, звернись до вступного модуля Qiskit у класі для повторення двійкового кодування квантових станів.)
Тепер нам потрібно знайти власний стан цього унітарного. Якщо ми починаємо у стані , то кожне наступне застосування множить стан нашого регістра на , і після застосувань ми знову повернемося до стану . Наприклад, при та :
Тож суперпозиції станів із цього циклу () вигляду:
є власними станами . (Власних станів більше, ніж наведено вище. Але нас цікавлять лише ті, що мають зазначений вигляд.)
Перевір себе
Знайди власний стан унітарного оператора, що відповідає та .
Відповідь
Отже, порядок . Власні стани, що нас цікавлять, будуть рівними суперпозиціями всіх станів, через які пройшов цикл вище, з різними фазами:
Припустімо, що ми змогли ініціалізувати стан нашого кубіта у один із цих власних станів (спойлер — ні, або принаймні не легко. Незабаром пояснимо чому і що натомість можна зробити). Тоді ми могли б використати QPE для оцінки відповідного власного значення , де . Після цього порядок можна визначити з простого рівняння:
Але пам'ятай: QPE оцінює — вона не дає точного значення. Нам потрібно, щоб оцінка була достатньо точною для розрізнення між та . Чим більше контрольних кубітів , тим точнішою буде оцінка. У задачах наприкінці уроку тобі запропонують визначити мінімальне , необхідне для факторизації числа .
Тепер нам потрібно вирішити одну проблему. Усе наведене вище пояснення того, як знайти , починається з підготовки власного стану . Але ми не знаємо, як це зробити, не знаючи заздалегідь . Виходить замкнене коло. Нам потрібен спосіб оцінити власне значення без ініціалізації власного стану.
Замість того щоб починати з власного стану , ми можемо підготувати початковий стан у вигляді -кубітного стану, що відповідає у двійковому записі (тобто ). Хоча сам цей стан явно не є власним станом , він є суперпозицією всіх власних станів :
Перевір себе
Переконайся, що еквівалентне суперпозиції власних станів, знайдених тобою для та у попередньому запитанні для самоперевірки.
Відповідь
Чотири власні стани мали вигляд:
Тоді:
Як це допомагає знайти порядок ? Оскільки початковий стан є суперпозицією всіх власних станів зазначеного вище вигляду, алгоритм QPE одночасно оцінює кожне із значень , що відповідають цим власним станам. Тому вимірювання контрольних кубітів наприкінці дасть наближення до значення , де — одне з власних значень, вибране випадковим чином. Якщо повторити цю схему кілька разів і отримати кілька вибірок із різними значеннями , ми швидко зможемо визначити .
Реалізація у Qiskit
Як ми вже згадували, наше апаратне забезпечення ще не досягло того рівня, де ми могли б факторизувати величезні числа на кшталт RSA1024. Ми просто розкладемо на множники мале число, щоб продемонструвати, як алгоритм працює. Для цього демо ми використаємо спрощену версію коду, представленого в посібнику з алгоритму Шора. Якщо ти хочеш дізнатися більше подробиць, завітай до посібника.
Ми запустимо алгоритм, використовуючи наш стандартний фреймворк для розв'язання квантових задач — фреймворк Qiskit patterns. Він складається з чотирьох кроків:
-
Відображення задачі на квантову схему
-
Оптимізація схеми для запуску на квантовому обладнанні
-
Виконання схеми на квантовому комп'ютері
-
Постобробка вимірювань
1. Відображення
Давай факторизуємо , вибравши як взаємно просте ціле число.
Спочатку нам потрібно побудувати схему, яка реалізує унітарний оператор модульного множення . Насправді це найскладніша частина всієї реалізації і може бути дуже обчислювально витратною залежно від підходу. Тут ми трохи схитруємо: ми знаємо, що починаємо зі стану , і з попереднього запитання для самоперевірки:
Тому ми побудуємо унітарний оператор, що виконує правильні дії над цими чотирма станами, залишаючи всі інші стани незмінними. Це й є «шахрайство», оскільки ми використовуємо наше знання порядку для спрощення унітарного. Якби ми справді намагалися факторизувати число, множники якого нам невідомі, ми б не могли цього зробити.
Перевір себе
Знаючи, як оператор перетворює стани вище, побудуй оператор із серії вентилів SWAP, що обмінюють стани двох кубітів. (Підказка: запис кожного стану у двійковій формі допоможе.)
Відповідь
Перепишемо дію на стани у двійковому форматі:
Кожну з цих дій можна виконати простим вентилем SWAP. досягається обміном станів кубітів та . — обміном станів кубітів та . І так далі. Отже, матрицю можна розкласти на таку послідовність вентилів SWAP:
Пам'ятаючи, що оператори діють справа наліво, перевіримо, що це дає потрібний ефект для кожного зі станів:
Тепер можна закодувати схему, еквівалентну цьому оператору, у Qiskit.
Спочатку імпортуємо необхідні пакети:
# Import necessary packages

import numpy as np
from fractions import Fraction
from math import floor, gcd, log

from qiskit import QuantumCircuit, QuantumRegister, ClassicalRegister
from qiskit.circuit.library import QFTGate
from qiskit.transpiler import generate_preset_pass_manager
from qiskit.visualization import plot_histogram

from qiskit_ibm_runtime import QiskitRuntimeService
from qiskit_ibm_runtime import SamplerV2 as Sampler
Потім створимо оператор :
def M2mod15():
    """
    M2 (mod 15)
    """
    b = 2
    U = QuantumCircuit(4)

    U.swap(2, 3)
    U.swap(1, 2)
    U.swap(0, 1)

    U = U.to_gate()
    U.name = f"M_{b}"

    return U
# Get the M2 operator
M2 = M2mod15()

# Add it to a circuit and plot
circ = QuantumCircuit(4)
circ.compose(M2, inplace=True)
circ.decompose(reps=2).draw(output="mpl", fold=-1)

Алгоритм QPE використовує керований вентиль . Тому тепер, коли ми маємо схему , нам потрібно зробити її керованою- схемою:
def controlled_M2mod15():
    """
    Controlled M2 (mod 15)
    """
    b = 2
    U = QuantumCircuit(4)

    U.swap(2, 3)
    U.swap(1, 2)
    U.swap(0, 1)

    U = U.to_gate()
    U.name = f"M_{b}"
    c_U = U.control()

    return c_U
# Get the controlled-M2 operator
controlled_M2 = controlled_M2mod15()

# Add it to a circuit and plot
circ = QuantumCircuit(5)
circ.compose(controlled_M2, inplace=True)
circ.decompose(reps=1).draw(output="mpl", fold=-1)

Тепер ми маємо наш керований вентиль . Але для запуску алгоритму Квантової оцінки фази нам знадобляться керований-, керований- аж до керованого-, де — кількість кубітів, що використовуються для оцінки фази. Що більше кубітів, то точнішою буде оцінка фази. Для нашої процедури оцінки фази ми використаємо контрольних кубітів. Отже, нам потрібно:
де індекс з відповідає контрольному кубіту. Обчислимо для кожного значення :
def a2kmodN(a, k, N):
    """Compute a^{2^k} (mod N) by repeated squaring"""
    for _ in range(k):
        a = int(np.mod(a**2, N))
    return a
k_list = range(8)
b_list = [a2kmodN(2, k, 15) for k in k_list]

print(b_list)
[2, 4, 1, 1, 1, 1, 1, 1]
Оскільки для , усі відповідні оператори ( і вище) еквівалентні тотожному оператору. Тому нам потрібно побудувати лише ще одну матрицю — .
Примітка: Це спрощення працює тут лише тому, що порядок дорівнює . Щойно (тобто ), кожний наступний степінь оператора є тотожним. У загальному випадку для більших або інших значень пропустити побудову вищих степенів не вийде. Саме тому це вважається іграшковим прикладом: малі числа допускають скорочення, що не працюватимуть для більших.
def M4mod15():
    """
    M4 (mod 15)
    """
    b = 4
    U = QuantumCircuit(4)

    U.swap(1, 3)
    U.swap(0, 2)

    U = U.to_gate()
    U.name = f"M_{b}"

    return U
# Get the M4 operator
M4 = M4mod15()

# Add it to a circuit and plot
circ = QuantumCircuit(4)
circ.compose(M4, inplace=True)
circ.decompose(reps=2).draw(output="mpl", fold=-1)

І, як і раніше, зробимо його керованим- оператором:
def controlled_M4mod15():
    """
    Controlled M4 (mod 15)
    """
    b = 4
    U = QuantumCircuit(4)

    U.swap(1, 3)
    U.swap(0, 2)

    U = U.to_gate()
    U.name = f"M_{b}"
    c_U = U.control()

    return c_U
# Get the controlled-M4 operator
controlled_M4 = controlled_M4mod15()

# Add it to a circuit and plot
circ = QuantumCircuit(5)
circ.compose(controlled_M4, inplace=True)
circ.decompose(reps=1).draw(output="mpl", fold=-1)

Тепер можна зібрати все докупи для знаходження порядку за допомогою квантової схеми, використовуючи оцінку фази:
# Order finding problem for N = 15 with a = 2
N = 15
a = 2

# Number of qubits
num_target = floor(log(N - 1, 2)) + 1  # for modular exponentiation operators
num_control = 2 * num_target  # for enough precision of estimation

# List of M_b operators in order
k_list = range(num_control)
b_list = [a2kmodN(2, k, 15) for k in k_list]

# Initialize the circuit
control = QuantumRegister(num_control, name="C")
target = QuantumRegister(num_target, name="T")
output = ClassicalRegister(num_control, name="out")
circuit = QuantumCircuit(control, target, output)

# Initialize the target register to the state |1>
circuit.x(num_control)

# Add the Hadamard gates and controlled versions of the
# multiplication gates
for k, qubit in enumerate(control):
    circuit.h(k)
    b = b_list[k]
    if b == 2:
        circuit.compose(
            M2mod15().control(), qubits=[qubit] + list(target), inplace=True
        )
    elif b == 4:
        circuit.compose(
            M4mod15().control(), qubits=[qubit] + list(target), inplace=True
        )
    else:
        continue  # M1 is the identity operator

# Apply the inverse QFT to the control register
circuit.compose(QFTGate(num_control).inverse(), qubits=control, inplace=True)

# Measure the control register
circuit.measure(control, output)

circuit.draw("mpl", fold=-1)

2. Оптимізація
Після того як ми відобразили нашу схему, наступний крок — оптимізувати її для запуску на конкретному квантовому комп'ютері. Спершу потрібно завантажити бекенд.
service = QiskitRuntimeService()

backend = service.backend("ibm_marrakesh")
Якщо у тебе немає доступного часу на акаунті або ти хочеш з будь-якої причини скористатися симулятором, запусти клітинку нижче, щоб налаштувати симулятор, який відтворюватиме поведінку квантового пристрою, обраного вище:
pm = generate_preset_pass_manager(optimization_level=2, backend=backend)

transpiled_circuit = pm.run(circuit)

print(f"2q-depth: {transpiled_circuit.depth(lambda x: x.operation.num_qubits==2)}")
print(f"2q-size: {transpiled_circuit.size(lambda x: x.operation.num_qubits==2)}")
print(f"Operator counts: {transpiled_circuit.count_ops()}")
transpiled_circuit.draw(output="mpl", fold=-1, style="clifford", idle_wires=False)
2q-depth: 188
2q-size: 281
Operator counts: OrderedDict({'sx': 548, 'rz': 380, 'cz': 281, 'measure': 8, 'x': 6})

3. Виконання
# Sampler primitive to obtain the probability distribution
sampler = Sampler(backend)

# Turn on dynamical decoupling with sequence XpXm
sampler.options.dynamical_decoupling.enable = True
sampler.options.dynamical_decoupling.sequence_type = "XpXm"
# Enable gate twirling
sampler.options.twirling.enable_gates = True

pub = transpiled_circuit
job = sampler.run([pub], shots=1024)
result = job.result()[0]
counts = result.data["out"].get_counts()
plot_histogram(counts, figsize=(35, 5))
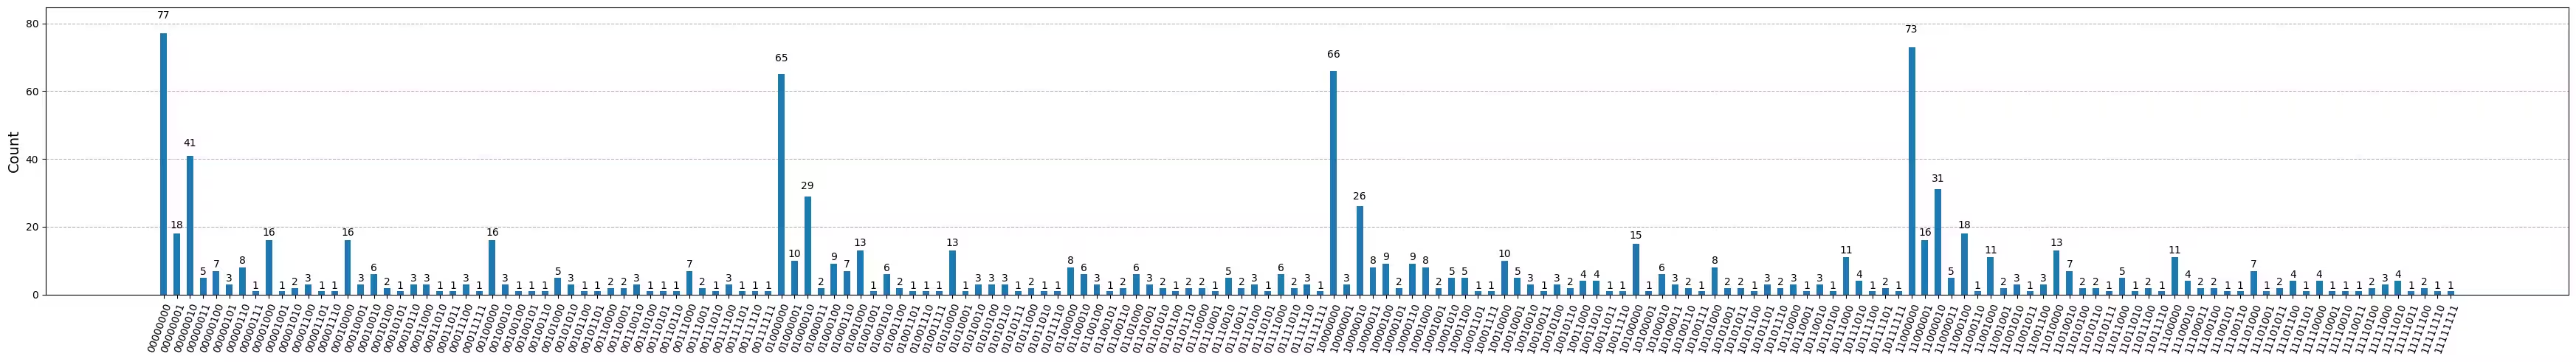
Ми бачимо чотири чіткі піки при 00000000, 01000000, 10000000 та 11000000, а також певну кількість відліків в інших бітових рядках через шум у квантовому комп'ютері. Ми ігноруватимемо їх і залишимо лише домінуючу четвірку, встановивши поріг: враховуються лише ті відліки, що перевищують цей поріг і є справжнім сигналом над шумом.
# Dictionary of bitstrings and their counts to keep
counts_keep = {}
# Threshold to filter
threshold = np.max(list(counts.values())) / 2

for key, value in counts.items():
    if value > threshold:
        counts_keep[key] = value

print(counts_keep)
4. Постобробка
В алгоритмі Шора значна частина обчислень виконується класично. Тому решту кроків ми винесемо в «постобробку» — після того як отримаємо результати вимірювань із квантового комп'ютера. Кожен із наведених вище результатів вимірювань можна перетворити на ціле число, яке після ділення на є наближенням для , де — випадкове число щоразу.
a = 2
N = 15

FACTOR_FOUND = False
num_attempt = 0

while not FACTOR_FOUND:
    print(f"\nATTEMPT {num_attempt}:")
    # Here, we get the bitstring by iterating over outcomes
    # of a previous hardware run with multiple shots.
    # Instead, we can also perform a single-shot measurement
    # here in the loop.
    bitstring = list(counts_keep.keys())[num_attempt]
    num_attempt += 1
    # Find the phase from measurement
    decimal = int(bitstring, 2)
    phase = decimal / (2**num_control)  # phase = k / r
    print(f"Phase: theta = {phase}")

    # Guess the order from phase
    frac = Fraction(phase).limit_denominator(N)
    r = frac.denominator  # order = r
    print(f"Order of {a} modulo {N} estimated as: r = {r}")

    if phase != 0:
        # Guesses for factors are gcd(a^{r / 2} ± 1, 15)
        if r % 2 == 0:
            x = pow(a, r // 2, N) - 1
            d = gcd(x, N)
            if d > 1:
                FACTOR_FOUND = True
                print(f"*** Non-trivial factor found: {x} ***")
ATTEMPT 0:
Phase: theta = 0.0
Order of 2 modulo 15 estimated as: r = 1

ATTEMPT 1:
Phase: theta = 0.75
Order of 2 modulo 15 estimated as: r = 4
*** Non-trivial factor found: 3 ***
Висновок
Пройшовши цей модуль, ти, мабуть, по-новому оціниш геніальність Пітера Шора, якому вдалося придумати такий дотепний алгоритм. Але сподіваємось, ти також досяг нового рівня розуміння його оманливої простоти. Хоча алгоритм може здаватися вражаюче (або лякаюче) складним, якщо розбити його на кожен логічний крок і пройти повільно, ти теж зможеш запустити алгоритм Шора.
Хоча ми ще далекі від використання цього алгоритму для факторизації чисел на кшталт RSA1024, наші квантові комп'ютери стають кращими щодня, і щойно буде досягнуто порогу, який називають відмовостійкістю, такі алгоритми не змусять себе чекати. Зараз — захопливий час для вивчення квантових обчислень!
Завдання
Ключові концепції:
-
Сучасні криптографічні системи спираються на класичну складність факторизації великих цілих чисел.
-
Модульна арифметика — зокрема структури та — є математичною основою алгоритму Шора.
-
Задачу факторизації цілого числа можна звести до задачі знаходження порядку числа за модулем .
-
Квантовий пошук порядку використовує методи квантової оцінки фази для визначення періоду функції .
-
Алгоритм Шора являє собою класично-квантовий гібридний робочий процес, який обирає основу, виконує квантовий пошук порядку, а потім класично обчислює множники з результату.
Правда/Хиба:
-
П/Х Ефективність алгоритму Шора загрожує безпеці RSA-шифрування.
-
П/Х Алгоритм Шора можна ефективно виконати на будь-якому сучасному квантовому комп'ютері.
-
П/Х Алгоритм Шора використовує квантову оцінку фази (QPE) як ключову підпрограму.
-
П/Х Класична частина алгоритму Шора передбачає обчислення найбільшого спільного дільника (НСД).
-
П/Х Алгоритм Шора працює лише для факторизації парних чисел.
-
П/Х Успішний запуск алгоритму Шора завжди гарантує правильні множники.
Короткі відповіді:
-
Чому алгоритм Шора вважається потенційною майбутньою загрозою для RSA-шифрування?
-
Чому знаходження періоду, або порядку, функції модульного піднесення до степеня допомагає факторизувати число в алгоритмі Шора?
Задачі підвищеної складності:
-
Скільки контрольних кубітів нам потрібно для заданого числа , яке ми намагаємося факторизувати, щоб отримати точність QPE, необхідну для знаходження правильного значення порядку ?
-
Дотримуючись описаної тут процедури факторизації 15, спробуй тепер факторизувати 21.